Disclaimer ng Kaakibat: VPNinfo.dk maaaring makatanggap ng komisyon kung bibili ka ng subscription sa pamamagitan ng link sa page na ito. Gayunpaman, hindi ito nakakaapekto sa iyong presyo o sa aming pagsusuri.
Ginagamit namin ang mga pang-araw-araw na pag-login (username + password) upang ma-access ang mga email, social media, streaming serbisyo at dagat ng iba pang mga lugar online. Kung ang isang hindi awtorisadong tao ay makakakuha ng isa sa aming mga pag-login, kadalasan ay tinangka na abusuhin sa isang paraan o iba pa.
Madalas nating recycle ang mga pag-login, kaya hindi namin kailangang tandaan ang maraming iba't ibang mga username at password. Ito ay maganda, ngunit din medyo peligroso, dahil kung ang isang hindi awtorisadong tao ay makakakuha ng isang pag-login na ginagamit namin ang ilang mga lugar, ang panganib ng pagkuha ng isang account na na-hack ay nararapat na mas malaki.
Ang 8 bilyon na pag-login mula sa higit sa 300 na mga site ay inihayag ng mga hacker
Mahigit 300 iba't ibang website ang na-hack sa ngayon, at may kabuuang humigit-kumulang 8 bilyong login ang nabunyag. Kaya naman, matatagpuan ang mga ito sa mga listahan ng mga kombinasyon ng username at password na malawakang ginagamit ng mga hacker. Makakakita ka ng komprehensibong listahan ng lahat ng website na na-hack sa paglipas ng panahon dito.
Ilan sa mga pinakamalalang kaso ay ang pagbubunyag ng mga login para sa 165 milyong user sa LinkedIn, halos 5 milyon sa Snapchat, at 359 milyon sa MySpace. Noong Enero 2019 pa lamang, naganap ang pinakamalaking leak sa kasaysayan nang 773 milyong username at mga kaugnay na password ang ibinahagi sa maraming site online sa ilalim ng pangalang " Koleksyon #1".
Maaaring gamitin ng mga Hacker ang mga listahan upang ma-access ang mga account ng mga user, na karaniwan nilang susubukang abusuhin para sa personal na pakinabang. Kung ang isa sa iyong mga pag-login ay matatagpuan sa mga listahang ito, maaari mong asahan na susubukan mong i-hack ito sa lalong madaling panahon. Kung ginamit mo ang parehong pag-login sa maraming lugar, mas malaki ang panganib sa hindi awtorisadong pag-access sa isa sa mga ito.
Suriin kung naipahayag ang iyong mga pag-login
Upang matulungan kang magsiyasat kung ipinahayag ang isa o higit pa sa iyong mga pag-login, gumawa kami ng isang maliit na tool. Kung ganoon nga ang kaso, may mga listahan na binanggit sa itaas kung saan, bilang karagdagan sa pagiging sa mga kamay ng mga hacker, ay natapos din sa mga taong masunurin sa batas.
Ang kailangan mo lang gawin ay ipasok ang username na nais mong suriin at pindutin ang pindutan. Maaari mong subukan ang mga napiling self username tulad ng "Hestepige1990" pati na rin ang mga email address na ginagamit sa mga pag-log in sa maraming lugar.
Ang tool ay nagsasaliksik ng isang database ng pag-login mula sa mga site na na-hack o nakompromiso. Kung ang username ay narito, isang listahan ng mga na-hack na site na kung saan ito ay ginamit ay ibinalik.
Walang alinman sa mga email, mga pangalan ng user o mga password ang nakarehistro VPNinfo.dk o mayibeenpwned.comna nagbibigay ng API na ginamit.
Paano dapat maunawaan ang resulta?
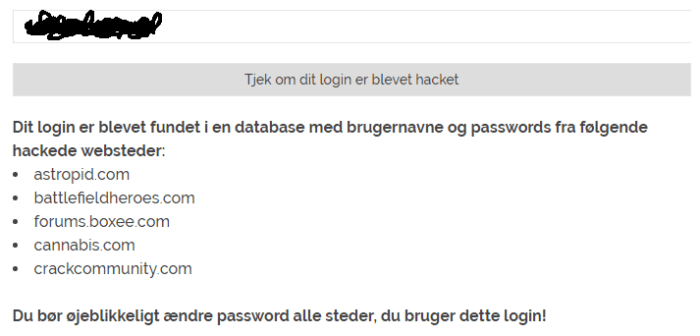
Makikita mo sa ibaba ang isang screenshot ng isang tseke ng isang hindi nakikilalang username na matatagpuan sa database. Narito ang isang listahan ng mga hack na website kung saan ginagamit ang parehong username o email.
Sa madaling salita, ang pag-login ng isang tao (username at password) mula sa mga site sa ibaba ay nasa sirkulasyon at maaaring maling gamitin ng mga hacker. Samakatuwid, ang mga password ay dapat mabago sa lalong madaling panahon sa lahat ng mga lugar, ginagamit ang parehong pag-login - hindi lamang ang mga nasa listahan!
Gumamit ng mga secure na password upang matandaan
Ang isang mahusay na password ay madaling tandaan ngunit mahirap hulaan. Madalas tayong hinihikayat na gumamit ng mga password na may halo ng mga karakter, numero, at simbolo, ngunit mahirap itong tandaan at hindi naman talaga mahirap basagin sa brute force hacking , kung saan awtomatikong sinusubukan ng isang computer ang milyun-milyong posibleng kombinasyon ng mga karakter, numero, at letra bawat segundo.
Dito, ito lamang ang haba ng password na mahalaga, kaya ang pinakaligtas ay talagang halimbawa. upang pumili ng ilang higit pa o mas kaunting mga random na salita at pagsamahin ang mga ito sa isang password na medyo mas madaling matandaan kaysa sa isang serye ng mga kakaibang character, atbp.
At pagkatapos ay siyempre hindi mo dapat gamitin ang mga kaarawan, numero ng telepono, atbp. Bilang mga password. Sila ang unang bagay na susubukan ng hacker. At pagkatapos ay isang mahusay na ideya din na huwag gamitin ang parehong mga password sa ilang mga website.

Nangungunang 5 VPN mga serbisyo
Disclaimer ng Kaakibat: VPNinfo.dk maaaring makatanggap ng komisyon kung bibili ka ng subscription sa pamamagitan ng link sa page na ito. Gayunpaman, hindi ito nakakaapekto sa iyong presyo o sa aming pagsusuri.provider | Puntos | Presyo (mula) | pagsusuri | website |
| 10/10 | Kr. 44 / md | ||
| 10/10 | Kr. 42 / md
| ||
| 9,8/10 | Kr. 44 / md
| ||
| 9,7/10 | Kr. 33 / md
| ||
| 9,7/10 | Kr. 34 / md
|

ខ្ញុំ ជឿ ទុកចិត្ត សម្រាប់ កម្មវិធី នេះ