Exempció de responsabilitat de l'afiliat: VPNinfo.dk podeu rebre una comissió si compreu una subscripció a través d'un enllaç d'aquesta pàgina. Tanmateix, això no afecta el vostre preu ni la nostra ressenya.
Utilitzem connexions diaris (nom d’usuari + contrasenya) per accedir a correus electrònics, xarxes socials, serveis de transmissió i un mar d’altres llocs en línia. Si una persona no autoritzada agafa un dels nostres inicis de sessió, sovint s'intenta abusar d’una manera o altra.
Sovint reciclem inicis de sessió, de manera que no hem de recordar molts noms d'usuari i contrasenyes diferents. És bo, però també molt arriscat, ja que si una persona no autoritzada accedeix a la sessió fem servir diversos llocs, el risc d’haver-los piratejat és conseqüentment major.
Els pirates informàtics han revelat les connexions 8 mil milions de llocs de més de 300
Fins ara s'han piratejat més de 300 llocs web diferents, i s'han exposat un total d'uns 8 milions d'inicis de sessió. Per tant, es troben en llistes de combinacions de nom d'usuari i contrasenya que utilitzen àmpliament els pirates informàtics. Podeu trobar una llista completa de tots els llocs web que han estat piratejats al llarg del temps aquí.
Alguns dels pitjors casos inclouen la divulgació dels noms d'usuari de 165 milions d'usuaris a LinkedIn, gairebé 5 milions a Snapchat i 359 milions a MySpace. Tan recentment com el gener de 2019, es va produir la filtració més gran de la història quan es van compartir 773 milions de noms d'usuari i contrasenyes associades a diversos llocs en línia amb el nom de " Col·lecció #1".
Els pirates informàtics poden utilitzar les llistes per accedir als comptes dels usuaris, que normalment intenten abusar per guanys personals. Si es troba una de les vostres dades d'accés en aquestes llistes, podeu esperar que proveu de piratejar-lo tard o d'hora. Si heu utilitzat el mateix inici de sessió en diversos llocs, teniu un risc encara més gran d'accés no autoritzat a un d'ells.
Comproveu si els vostres inicis de sessió s'han revelat
Per ajudar-vos a investigar si s'han revelat un o més dels vostres inicis de sessió, hem realitzat una petita eina. Si aquest és el cas, hi ha llistes esmentades anteriorment que, a més de ser a mans dels pirates informàtics, també han acabat entre persones que respecten la llei.
Tot el que heu de fer és introduir el nom d’usuari que voleu comprovar i prémer el botó. Podeu provar noms d'usuari triats com "Hestepige1990", així com adreces de correu electrònic que s'utilitzen als inicis de sessió a molts llocs.
L'eina cerca una base de dades d'inici de sessió des de llocs que han estat piratejats o compromesos d'una altra manera. Si el nom d’usuari està aquí, es retorna una llista dels llocs piratats on s’ha utilitzat.
No es registren missatges de correu electrònic, noms d’usuari ni contrasenyes VPNinfo.dk o haveibeenpwned.comque proporciona l’API utilitzada.
Com es pot entendre el resultat?
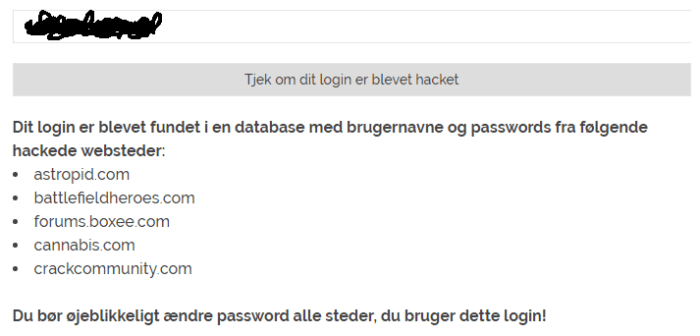
Veuràs a continuació una captura de pantalla d’una comprovació d’un nom d’usuari anònim que es troba a la base de dades. Aquí teniu una llista dels llocs web piratejats on s'ha utilitzat el mateix nom d’usuari o el mateix correu electrònic.
Dit d’una altra manera, l’inici de sessió de la persona (nom d’usuari i contrasenya) dels llocs següents es troba en circulació i pot ser mal utilitzat pels pirates informàtics. Per tant, les contrasenyes s’han de canviar el més aviat possible a tots els llocs, s’utilitza el mateix inici de sessió, no només les de la llista.
Utilitzeu contrasenyes segures per recordar
Una bona contrasenya és fàcil de recordar però difícil d'endevinar. Sovint se'ns recomana que utilitzem contrasenyes amb una barreja de caràcters, números i símbols, però són difícils de recordar i, de fet, no són més difícils de desxifrar amb la força bruta , on un ordinador intenta automàticament milions de combinacions possibles de caràcters, números i lletres per segon.
Aquí, només la longitud de la contrasenya és crucial, de manera que el més segur és, de fet, per exemple. triar algunes paraules més o menys aleatòries i combinar-les en una única contrasenya que sigui una mica més fàcil de recordar que una sèrie de personatges estranys, etc.
I, per descomptat, no hauríeu d’utilitzar com a contrasenyes els aniversaris, els números de telèfon, etc. Són els primers que intentarà un hacker. I llavors també és una gran idea no utilitzar les mateixes contrasenyes en diversos llocs web.

Top 5 VPN serveis
Exempció de responsabilitat de l'afiliat: VPNinfo.dk podeu rebre una comissió si compreu una subscripció a través d'un enllaç d'aquesta pàgina. Tanmateix, això no afecta el vostre preu ni la nostra ressenya.proveïdor | Puntuació | Preu (de) | revisió | lloc web |
| 10/10 | Kr. 44 / md | ||
| 10/10 | Kr. 42 / md
| ||
| 9,8/10 | Kr. 44 / md
| ||
| 9,7/10 | Kr. 33 / md
| ||
| 9,7/10 | Kr. 34 / md
|

ខ្ញុំ ជឿ ទុកចិត្ត សម្រាប់ កម្មវិធី នេះ