ข้อจำกัดความรับผิดชอบของพันธมิตร: VPNinfo.dk อาจได้รับคอมมิชชั่นหากคุณซื้อการสมัครสมาชิกผ่านลิงก์ในหน้านี้ อย่างไรก็ตาม สิ่งนี้จะไม่ส่งผลต่อราคาหรือการรีวิวของเรา
เราใช้การเข้าสู่ระบบรายวัน (ชื่อผู้ใช้ + รหัสผ่าน) เพื่อเข้าถึงอีเมลสื่อสังคมออนไลน์บริการสตรีมและทะเลอื่น ๆ ทางออนไลน์ หากบุคคลที่ไม่ได้รับอนุญาตได้รับการเข้าสู่ระบบหนึ่งในการเข้าสู่ระบบของเราก็มักจะพยายามที่จะถูกทำร้ายในทางใดทางหนึ่ง
เรามักจะรีไซเคิลการเข้าสู่ระบบดังนั้นเราไม่จำเป็นต้องจำชื่อผู้ใช้และรหัสผ่านที่แตกต่างกันมากมาย มันเป็นเรื่องดี แต่ก็ค่อนข้างเสี่ยงเพราะถ้าคนที่ไม่ได้รับอนุญาตเข้าสู่ระบบเราใช้หลายที่ความเสี่ยงของการแฮ็คบัญชีก็ยิ่งใหญ่กว่าเช่นเดียวกัน
แฮกเกอร์เปิดเผยการเข้าสู่ระบบของ 8 พันล้านครั้งจากเว็บไซต์ 300 กว่าล้านแห่ง
เว็บไซต์กว่า 300 แห่งถูกแฮ็กไปแล้ว และข้อมูลล็อกอินรวมประมาณ 8 พันล้านรายการถูกเปิดเผย ดังนั้น ข้อมูลเหล่านั้นจึงปรากฏอยู่ในรายการชื่อผู้ใช้และรหัสผ่านที่แฮ็กเกอร์นิยมใช้กันอย่างแพร่หลาย คุณสามารถดูรายชื่อเว็บไซต์ทั้งหมดที่ถูกแฮ็กในช่วงเวลาที่ผ่านมาได้ที่นี่
กรณีที่เลวร้ายที่สุดบางส่วน ได้แก่ การเปิดเผยข้อมูลล็อกอินของผู้ใช้ 165 ล้านคนบน LinkedIn เกือบ 5 ล้านคนบน Snapchat และ 359 ล้านคนบน MySpace เมื่อไม่นานมานี้ ในเดือนมกราคม 2019 การรั่วไหลครั้งใหญ่ที่สุดในประวัติศาสตร์เกิดขึ้นเมื่อชื่อผู้ใช้และรหัสผ่านที่เกี่ยวข้องจำนวน 773 ล้านรายการถูกเผยแพร่ไปทั่วหลายเว็บไซต์ออนไลน์ภายใต้ชื่อ “ Collection #1 ”
แฮกเกอร์สามารถใช้รายการเพื่อเข้าถึงบัญชีของผู้ใช้ซึ่งโดยปกติแล้วพวกเขาจะพยายามละเมิดเพื่อผลประโยชน์ส่วนตัว หากพบการเข้าสู่ระบบหนึ่งในรายการเหล่านี้คุณสามารถคาดหวังได้ว่าคุณจะพยายามแฮ็คมันไม่ช้าก็เร็ว หากคุณใช้การเข้าสู่ระบบแบบเดียวกันในหลาย ๆ ที่คุณมีความเสี่ยงมากขึ้นในการเข้าใช้หนึ่งในนั้น
ตรวจสอบว่าการเข้าสู่ระบบของคุณถูกเปิดเผย
เพื่อช่วยคุณตรวจสอบว่ามีการเปิดเผยข้อมูลเข้าสู่ระบบของคุณตั้งแต่หนึ่งรายการขึ้นไปเราได้ทำเครื่องมือขนาดเล็ก หากเป็นเช่นนั้นมีรายการดังกล่าวข้างต้นซึ่งนอกจากจะอยู่ในมือของแฮ็กเกอร์แล้วยังได้ลงเอยในหมู่บุคคลที่ปฏิบัติตามกฎหมายด้วย
สิ่งที่คุณต้องทำคือป้อนชื่อผู้ใช้ที่คุณต้องการตรวจสอบและกดปุ่ม คุณสามารถลองใช้ชื่อผู้ใช้ที่เลือกเองเช่น "Hestepige1990" ตลอดจนที่อยู่อีเมลที่ใช้ในการเข้าสู่ระบบในหลาย ๆ ที่
เครื่องมือค้นหาฐานข้อมูลเข้าสู่ระบบจากเว็บไซต์ที่ถูกแฮ็กหรือถูกบุกรุก หากชื่อผู้ใช้อยู่ที่นี่รายชื่อไซต์ที่ถูกแฮ็กที่มีการใช้งานจะถูกส่งคืน
ไม่มีการลงทะเบียนอีเมลชื่อผู้ใช้หรือรหัสผ่าน VPNinfo.dk หรือ haveibeenpwned.comซึ่งมี API ที่ใช้
จะเข้าใจผลลัพธ์ได้อย่างไร?
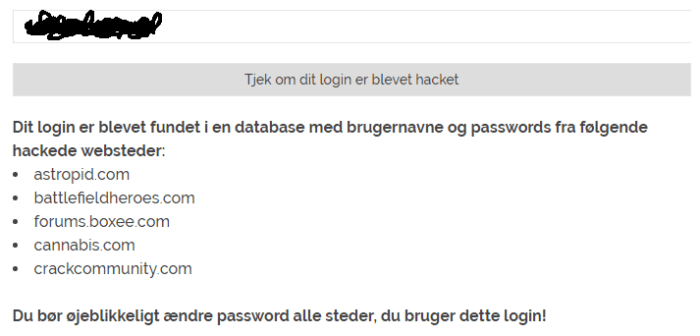
คุณจะเห็นภาพหน้าจอของการตรวจสอบชื่อผู้ใช้ที่ไม่ระบุชื่อที่พบในฐานข้อมูล นี่คือรายการของเว็บไซต์ที่ถูกแฮ็กซึ่งมีการใช้ชื่อผู้ใช้หรืออีเมลเดียวกัน
กล่าวอีกนัยหนึ่งการเข้าสู่ระบบของบุคคลนั้น (ชื่อผู้ใช้และรหัสผ่าน) จากเว็บไซต์ด้านล่างนี้เป็นที่แพร่หลายและแฮกเกอร์สามารถใช้ในทางที่ผิด ดังนั้นควรเปลี่ยนรหัสผ่านโดยเร็วที่สุดในทุกสถานที่ใช้การเข้าสู่ระบบเดียวกันไม่ใช่เฉพาะในรายการเท่านั้น!
ใช้รหัสผ่านที่ปลอดภัยเพื่อจดจำ
รหัสผ่านที่ดีนั้นจำง่ายแต่เดายาก เรามักได้รับคำแนะนำให้ใช้รหัสผ่านที่มีส่วนผสมของตัวอักษร ตัวเลข และสัญลักษณ์ แต่รหัสผ่านแบบนั้นจำยากและที่จริงแล้วก็ไม่ได้ยากต่อการถอดรหัสด้วยการโจมตีแบบ Brute Forceซึ่งคอมพิวเตอร์จะลองใช้ชุดค่าผสมที่เป็นไปได้ของตัวอักษร ตัวเลข และตัวอักษรนับล้านชุดต่อวินาทีโดยอัตโนมัติ
ที่นี่เป็นเพียงความยาวของรหัสผ่านที่สำคัญดังนั้นที่ปลอดภัยที่สุดคือตัวอย่างจริง เพื่อเลือกคำที่สุ่มมากขึ้นหรือน้อยลงและรวมเป็นรหัสผ่านเดียวที่จำได้ง่ายกว่าตัวละครแปลก ๆ ฯลฯ
และแน่นอนว่าคุณไม่ควรใช้วันเกิดหมายเลขโทรศัพท์ ฯลฯ เป็นรหัสผ่าน นี่เป็นสิ่งแรกที่แฮ็กเกอร์จะพยายาม และเป็นความคิดที่ดีที่จะไม่ใช้รหัสผ่านเดียวกันในหลาย ๆ เว็บไซต์

สูงสุด 5 VPN บริการ
ข้อจำกัดความรับผิดชอบของพันธมิตร: VPNinfo.dk อาจได้รับคอมมิชชั่นหากคุณซื้อการสมัครสมาชิกผ่านลิงก์ในหน้านี้ อย่างไรก็ตาม สิ่งนี้จะไม่ส่งผลต่อราคาหรือการรีวิวของเราผู้จัดหา | คะแนน | ราคา (จาก) | anmeldelse | เว็บไซต์ |
| 10/10 | Kr 43 / md | ||
| 10/10 | Kr 42 / md
| ||
| 9,8/10 | Kr 44 / md
| ||
| 9,7/10 | Kr 32 / md
| ||
| 9,7/10 | Kr 33 / md
|

នេះជឿទុកចិត្តសម្រាប់កម្មវិធីនេះ