Descargo de responsabilidad de afiliados: VPNinfo.dk Podríamos recibir una comisión si compras una suscripción a través de un enlace en esta página. Sin embargo, esto no afecta tu precio ni nuestra reseña.
Usamos los inicios de sesión diarios (nombre de usuario y contraseña) para acceder a los correos electrónicos, redes sociales, servicios de transmisión y un mar de otros lugares en línea. Si una persona no autorizada se apodera de uno de nuestros inicios de sesión, a menudo se intenta abusar de alguna manera.
A menudo reciclamos los inicios de sesión, por lo que no tenemos que recordar muchos nombres de usuario y contraseñas diferentes. Es agradable, pero también bastante arriesgado, porque si una persona no autorizada obtiene un inicio de sesión, usamos varios lugares, el riesgo de que una cuenta sea pirateada es, por consiguiente, mayor.
8 millones de inicios de sesión de más de 300 sitios han sido revelados por hackers
Hasta la fecha, se han pirateado más de 300 sitios web diferentes, y se han expuesto alrededor de 8 mil millones de credenciales de acceso. Estas se encuentran en listas de combinaciones de nombre de usuario y contraseña que son utilizadas comúnmente por los piratas informáticos. Puedes encontrar una lista completa de todos los sitios web que han sido pirateados a lo largo del tiempo aquí.
Algunos de los peores casos incluyen la divulgación de las credenciales de inicio de sesión de 165 millones de usuarios en LinkedIn, casi 5 millones en Snapchat y 359 millones en MySpace. En enero de 2019, se produjo la mayor filtración de la historia, cuando 773 millones de nombres de usuario y contraseñas asociadas se compartieron en múltiples sitios web bajo el nombre de " Colección n.° 1".
Los piratas informáticos pueden usar las listas para acceder a las cuentas de los usuarios, que generalmente intentarán abusar para obtener beneficios personales. Si se encuentra uno de sus inicios de sesión en estas listas, puede esperar que intente piratearlo tarde o temprano. Si ha utilizado el mismo inicio de sesión en varios lugares, existe un riesgo aún mayor de acceso no autorizado a uno de ellos.
Compruebe si sus inicios de sesión han sido revelados
Para ayudarlo a investigar si uno o más de sus inicios de sesión han sido revelados, hemos creado una pequeña herramienta. Si ese es el caso, entonces hay listas mencionadas anteriormente que, además de estar en manos de hackers, también han terminado entre personas que respetan la ley.
Todo lo que tiene que hacer es ingresar el nombre de usuario que desea verificar y presionar el botón. Puede probar nombres de usuario elegidos por usted mismo, como "Hestepige1990", así como direcciones de correo electrónico que se utilizan para iniciar sesión en muchos lugares.
La herramienta busca en una base de datos de inicio de sesión desde sitios que han sido pirateados o comprometidos. Si el nombre de usuario está aquí, se devuelve una lista de los sitios pirateados donde se ha utilizado.
No se registran correos electrónicos, nombres de usuario ni contraseñas. VPNinfo.dk o haveibeenpwned.comque proporciona la API utilizada.
¿Cómo debe entenderse el resultado?
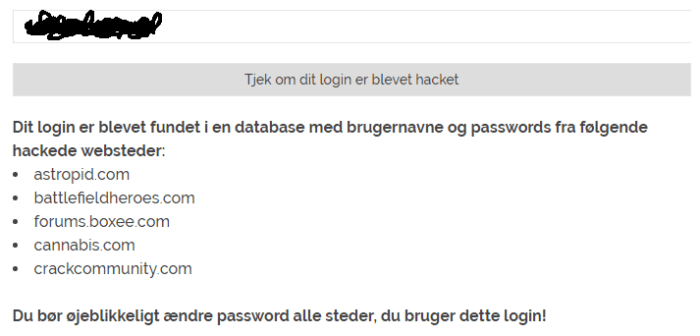
Verá a continuación una captura de pantalla de una verificación de un nombre de usuario anónimo encontrado en la base de datos. Aquí hay una lista de los sitios web pirateados donde se ha utilizado el mismo nombre de usuario o correo electrónico.
En otras palabras, el inicio de sesión de la persona (nombre de usuario y contraseña) de los sitios a continuación está en circulación y los piratas informáticos pueden utilizarlo indebidamente. Por lo tanto, las contraseñas deben cambiarse lo antes posible en todos los lugares, se usa el mismo inicio de sesión, ¡no solo los de la lista!
Utilice contraseñas seguras para recordar
Una buena contraseña es fácil de recordar pero difícil de adivinar. A menudo se nos anima a usar contraseñas con una combinación de caracteres, números y símbolos, pero son difíciles de recordar y, de hecho, no son más difíciles de descifrar mediante ataques de fuerza bruta , en los que un ordenador prueba automáticamente millones de combinaciones posibles de caracteres, números y letras por segundo.
Aquí, es solo la longitud de la contraseña lo que es crucial, por lo que lo más seguro es, por ejemplo, realmente. para elegir algunas palabras más o menos aleatorias y combinarlas en una contraseña que sea algo más fácil de recordar que una serie de caracteres extraños, etc.
Y, por supuesto, no debe usar cumpleaños, números de teléfono, etc. como contraseñas. Son lo primero que intentará un hacker. Y también es una gran idea no usar las mismas contraseñas en varios sitios web.

Top 5 VPN servicios
Descargo de responsabilidad de afiliados: VPNinfo.dk Podríamos recibir una comisión si compras una suscripción a través de un enlace en esta página. Sin embargo, esto no afecta tu precio ni nuestra reseña.proveedor | Puntuación | Precio (desde) | Subscripción | Hjemmeside |
| 10/10 | Kr. 43 / md | ||
| 10/10 | Kr. 42 / md
| ||
| 9,8/10 | Kr. 44 / md
| ||
| 9,7/10 | Kr. 32 / md
| ||
| 9,7/10 | Kr. 33 / md
|

ខ្ញុំ ជឿ ទុកចិត្ត សម្រាប់ កម្មវិធី នេះ